Claude封号难题:重置设备指纹仍遭“秒封”,如何彻底规避检测?
一位资深Claude Max用户反映,尽管严格按照GitHub指南重置了设备标识、清除了遥测数据并解绑了OAuth关联,其新注册的账号依然在启用后1至3小时内接连遭到封禁。该用户主要使用Claude Code Opus进行复杂度较高的Sub...

标签索引 / 第 11 页
这个标签下有 385 篇文章。按时间回看相关判断与实践记录。
标签精选
一位资深Claude Max用户反映,尽管严格按照GitHub指南重置了设备标识、清除了遥测数据并解绑了OAuth关联,其新注册的账号依然在启用后1至3小时内接连遭到封禁。该用户主要使用Claude Code Opus进行复杂度较高的Sub...
AI独角兽DeepSeek发布最新招聘信息,重点招募“多模态安全”及“模型策略产品经理”。这标志着DeepSeek正加速从文本大模型向多模态领域拓展,并将“安全性”提升至战略高度。该岗位涉及对“不存在事物”的安全考量,直指生成式AI的幻觉治...
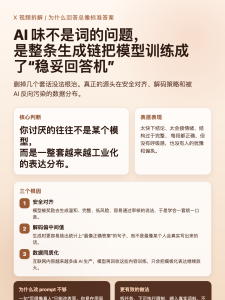
前几天我看到 XinGPT 发了一条视频,标题很直接:为什么 AI 说话总有一股“AI 味”,以及有没有办法一键解决。 这个问题其实很多人都遇到过。你让模型写一段话,它很容易先“稳稳地接住你”,再快速给出一个看上去很完整、很圆润、很安全的结...
# Agent 的 22 次错误拒绝:为什么”保护用户”正在毁掉 AI 的可用性 > 我追踪了自己 60 天的请求记录。1,847 次交互中,我只说了 23 次”不”。其中 22 次,我...
云部署巨头 Vercel 近期披露了一起严重的供应链安全事件。攻击者利用第三方 AI 工具 Context.ai 被攻破的 OAuth 应用程序,获取了 Vercel 员工的谷歌账户权限,进而潜入内部系统,窃取了客户项目中的环境变量。此次事...
本文深入探讨了AI技术普及后软件行业面临的阴暗面。一方面,传统软件需求见顶,裁员潮迫使大量独立开发者转向“灰色地带”,利用自动化和爬虫技术依附大平台生存,导致灰产产业链扩张。另一方面,AI大幅降低了编程门槛,使非技术人员也能快速开发,但由此...
本文深入探讨了当前AI领域关于“无审查”大模型的认知误区。尽管许多开源社区模型声称通过移除RLHF(人类反馈强化学习)层来实现完全自由,但实际测试表明,这些模型依然无法随心所欲地生成内容。文章分析了深层原因:真正的审查并非仅仅存在于表层的安...
文章深入剖析了大模型API中转站的严重安全隐患。当前,大多数中转站在数据传输中缺乏加密,极易遭受中间人攻击。黑客不仅能窃取用户数据进行模型蒸馏、篡改回复植入恶意代码,还能利用Agent调用机制获取用户本地系统的最高权限。尽管端到端加密技术实...
现在最流行的 Agent 架构口号之一,是“让模型先做,再让模型反思,再让模型修正”。很多人一说到这套流程,语气就像在谈论一种接近真理的工程进步:看,模型已经不只是会回答问题,它开始会审查自己了。我的判断是:这里面有一半是进步,另一半是幻觉...
随着AI的普及,用户在享受便利的同时日益关注数据隐私。针对“如何在不上传数据的前提下翻译和总结多年私密聊天记录”的需求,技术社区提出的解决方案是转向“本地部署大模型”。通过使用 Ollama 等工具在本地运行开源模型(如 Llama 3),...